こんなことが起こるかもしれません
- 銀行やカードのページが偽物にいつもの画面そっくりで気づけず、ID・パスワード・カード番号を盗まれる
- Google・Apple のログイン画面が偽物にアカウントを乗っ取られ、メール・写真・ほかのサービスまで入られる
- 見ているページの中身を書き換えられる振込先の口座番号が差し替わる、ダウンロードしたファイルが悪いものにすり替わる
- お申し込み・決済のページが偽物に自分のサイトやフォームを使ったお客さまの情報やお金が抜かれる
実際の被害は、今のところ報告されていません。ブラウザやスマホを最新にしておけば防げます。だから、今日の確認だけはしておきましょう。
今日やること 4つ
ひとつ終わるごとにチェック。10分くらいでできます。
-
1
パソコンで、今の状態を確認する
- Chrome で確認ページを開く確認ページを開く ↗
- 表の下の Run check を押す
- 表の右側が全部 ✅で、ボタンの横が「0 of 14」なら OK
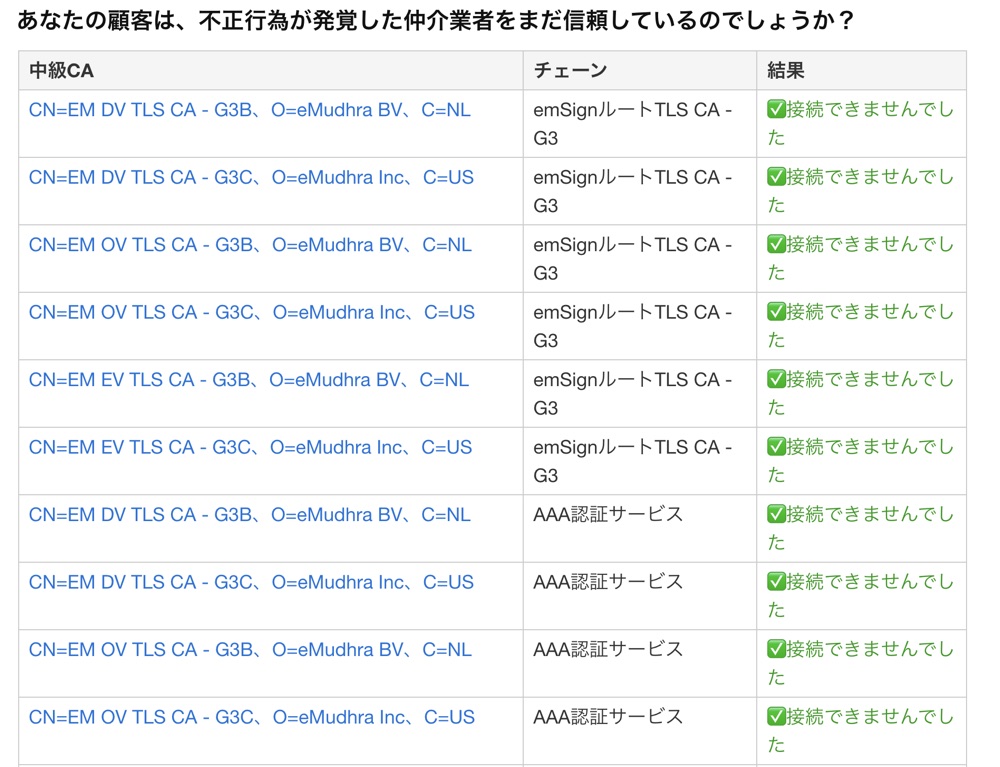
全部 OK のときの画面(Chrome で日本語に翻訳した表示)。✅「接続できませんでした」は、偽の証明書のサイトにつながらなかった=守られている、という意味です。英語のままなら「Did not connect」と出ます。 -
2
Chrome を最新にする
- ①右上の ︙(3点ボタン)を押す
- ②ヘルプ を押す
- ③Google Chrome について を押す
- ④最新か確認する。更新 ボタンが出ていたら、押して更新する
- ⑤再起動 を押す
「Google Chrome は最新の状態です」と出ていれば OK。終わったら、もう一度 確認ページで Run check。
-
3
スマホでも確認する
- iPhone は Safari、Android は Chrome で、同じ確認ページを開く
- 少し下にスクロールして Run check をタップ
- 全部 ✅ なら OK。文字が小さいときは、指2本で拡大
余裕があれば LINE の Keep メモにリンクを貼り、LINE の中で開いても確認。赤が出たら、LINE の中ではログインや支払いをしない。
-
4
赤が出たら、更新して再起動
- iPhone設定›一般›ソフトウェアアップデート
- Android設定›システム›ソフトウェア アップデートPlay ストアで「Chrome」と「Android System WebView」も更新
- Mac メニュー›システム設定›一般›ソフトウェアアップデート
- Windowsスタート›設定›Windows Update
終わったら再起動して、もう一度 Run check。全部 ✅ になれば完了です。
それでも ❌ が消えないとき
- Chrome・Edge・Firefox
- ブラウザを完全に終了して、開き直す(Mac は ⌘ + Q)。それでも ❌ なら、パソコンを再起動してもう一度。
- Safari(iPhone・iPad・Mac)
-
Apple 側の対策が一部効いていない時期があり、Safari で ❌ が出る人が多くいました。10/22 の夜からは「全部 ✅ になった」という報告が増えています。
- 設定›一般›ソフトウェアアップデート›自動アップデートで「セキュリティ対応とシステムファイル」をオン(OS によっては「システムファイル」)
- 再起動して、数時間〜1日おいてもう一度 Run check
- OS を大きく上げた直後は、しばらく ❌ が出ることがあります
- ✅ になるまで、Mac の大事な操作は Chrome で。iPhone・iPad はどのブラウザも中の仕組みが同じなので、フリー Wi-Fi でログインや支払いをしない
- LINE・X・Instagram の中
- メニューの「ブラウザで開く」で、Safari か Chrome に移してから使う。アプリも最新にしておく。
trusted 0 of 14trusted 7 of 14いま話題なのは、別々の2つの問題
外から来た指示書に、AIが従ってしまう手口が報告されました。
3行でいうと
- 1
インドの認証局 eMudhra(イーマドラ)で、サイトの「本物です」という証明書を作る鍵が弱く作られていた。本来はとても長い秘密の数字のはずが、「4」のような小さな数字もあった。
- 2
Chrome・Firefox・Edge・Safari は 10/17〜10/22 にブロック済み。実際に悪用された形跡は、今のところ公表されていない。
- 3
心配なのは、更新していないアプリ・家電・開発ツール。対策は「全部を最新にして、再起動」。
- 大本の認証局信頼リスト
スマホやパソコンに最初から入っている「信じていい会社」の一覧
- 中間の認証局eMudhra
大本の代わりに、サイトへ証明書を出す
ここの鍵が弱かった - サイトの証明書「本物です」のハンコ
銀行や通販サイトが持っている
- あなたのブラウザハンコをたどって確認
大本まで続いていれば「本物」と判断
鍵が割り出されると
- 悪い人弱い鍵を計算で割り出す
公開されている情報だけでできた
- 悪い人どのサイトにも「本物」のハンコを押せる
銀行のふりをした偽サイトも作れる
- あなた偽サイトが本物に見える
ブラウザが見抜けないと、気づけない
- カフェなどのフリー Wi-Fi
- 知らない VPN
- 古いままの家のルーター
だから、更新がそろうまではフリー Wi-Fi と知らない VPN を避け、家のルーターも更新します。
自動で守られる
- Chrome
- Firefox
- Edge
- Safari ※
問題のある証明書の情報を、自分で取りに行く仕組みがある。ブラウザを最新にして再起動すれば OK。
※ Safari は「一部でまだ通る」という報告あり。OS を最新に。
更新しないと守られない
- アプリの中のページ
- Slack・Discord などのアプリ
- ○○Pay・銀行アプリ
- ルーター・カメラ・テレビ
- 開発ツール
自分専用の証明書リストを持っていて、自動では直らない。アプリや機器そのものの更新が必要。
何がいつ起きたか
eMudhra が証明書用の鍵を作る作業で、弱い鍵ができてしまう。この時から、公開されている情報だけで鍵を計算できる状態だった。
報告者が8つの鍵を割り出せることを証明して、ブラウザ各社に報告。同じ日に Firefox と Chrome がブロック。
eMudhra が問題の証明書を無効にする(失効)。
OS やソフトの開発元にも連絡が回る。Microsoft がブロック。確認用のページが公開される。
Node.js が修正版を公開。同じ日に、別の問題として PHP も重大な脆弱性の修正版を公開。
Apple 製品でもブロック(報道によって 19日〜22日と日付に差があります)。eMudhra は世界向けのサイト証明書の事業から撤退すると発表。
ブラウザは対応済み。アプリ・家電・開発ツールは、それぞれ更新待ちや更新中。
ここがわかりにくい
- PHP の脆弱性と同じ話?
- 別の話です。証明書の問題は、認証局が鍵を作るときのミスで起きた「人災」。PHP の問題は、PHP というプログラムの中の不具合です。たまたま同じ時期に重なりました。
- インドの会社なのに、なぜ日本の私に関係あるの?
- eMudhra は、世界中のスマホやパソコンが信頼するリストにつながっていました(図1)。だから国に関係なく影響します。
- 何がまずいの?
- 偽サイトを本物と見分けられなくなります。読んでいるページが通信の途中で書き換えられても気づけません(図2)。銀行やカードのページで起きると危険です。
- ブラウザのチェックが全部 OK だった。もう安心?
- ブラウザは安心です。ただし、アプリや開発ツールは別の証明書リストを持っています(図3)。アプリの更新も続けてください。
- 更新しても NG のまま
- その端末やアプリでは、偽サイトを見抜けない状態です。OK になるまで、そこではログインや支払いをしないでください。OK だった別のブラウザを使いましょう。
あわせてやっておくこと
ついでにやっておきたい パスワードの健康診断
保存しているパスワードが「漏れていないか」「弱くないか」「使い回していないか」を、無料で調べてくれる機能があります。
Google(Chrome に保存している人)
- Google アカウントにログイン
- Google パスワード マネージャーを開く開く ↗
- パスワード チェックアップ を選ぶ
Chrome からは 右上の ︙›パスワードと自動入力›Google パスワード マネージャー›チェックアップ
iPhone・Mac(iCloud に保存している人)
- 「パスワード」アプリを開く
- セキュリティ を選ぶ
- 注意が出ているものから、パスワードを変える
「パスワード」アプリがない古い iPhone は 設定›パスワード›セキュリティに関する勧告
「漏洩」「再利用」と出たら、この順番で変える
- メール・Apple・Google・Microsoft・携帯電話会社ここを取られると、ほかのサービスのパスワード再設定までされてしまうので最優先
- 銀行・証券・クレジットカード・決済お金に直結するもの
- LINE・Instagram・X などの SNS乗っ取られると、知り合いに DM で被害が広がる
- カードを登録している通販サイト楽天・Amazon など
変えるのは、端末を更新して確認ページで全部 ✅ になってから。❌ のままの端末やフリー Wi-Fi で変えると、新しいパスワードを偽サイトに入れてしまうおそれがあります。変えるときは、二段階認証やパスキーもあわせて設定すると安心です。
今回の証明書の問題で、パスワードが漏れたわけではありません。焦って全部変えなくて大丈夫です。
いまの安全度の目安
ブロック済み。発行記録をもう一段チェックする仕組みもあり、これまでも狙われにくかったとされています。
Apple もブロック済み。ただ「一部の環境でまだ通る」という報告あり。OS を最新に。
X・LINE・Instagram でリンクを押したとき。ログインやカード入力は、Chrome か Safari で開き直してから。
アプリ側の修正待ちのものがあります。更新の通知が来たら、すぐ更新。
古い証明書リストのままだと、偽物を信じ続けます。更新が出ていれば必ず入れる。
端末別の手順
iPhone・iPad
- OS(Safari もここで)設定›一般›ソフトウェアアップデート›今すぐアップデート
- アプリApp Store›右上の自分のアイコン›すべてをアップデート
- 最後に再起動電源を一度切って、入れ直します。
Mac
- macOS(Safari もここで) メニュー›システム設定›一般›ソフトウェアアップデート
- App Store のアプリApp Store›アップデート›すべてをアップデート
- それ以外のアプリChrome・Slack・Zoom・Discord・VS Code・Claude などは、各アプリのメニュー(画面左上のアプリ名か「ヘルプ」)から「アップデートを確認」。
- 最後に再起動 メニュー›再起動
Windows
- Windows 本体スタート›設定›Windows Update›更新プログラムのチェック
- Microsoft Store のアプリMicrosoft Store›ライブラリ›更新プログラムを取得
- それ以外のアプリ各アプリの「ヘルプ」や設定の中にある「更新」から。
- 最後に再起動スタート›電源›再起動
Android 機種でメニュー名が少し違います
- OS設定›システム›ソフトウェア アップデート見つからないときは、設定の検索に「アップデート」。
- アプリPlay ストア›右上のアイコン›アプリとデバイスの管理›すべて更新特に「Chrome」と「Android System WebView」。アプリの中で開くページは WebView が担当しています。
- 最後に再起動再起動で対策が反映されます。
ブラウザ 「について」を開くと自動で更新が始まる
- Google Chrome
- ①右上の ︙(3点ボタン)を押す
- ②ヘルプ を押す
- ③Google Chrome について を押す
- ④最新か確認する。更新 ボタンが出ていたら、押して更新する
- ⑤再起動 を押す
- Microsoft Edge右上の …›ヘルプとフィードバック›Microsoft Edge について›再起動
- Firefox右上の ≡›ヘルプ›Firefox について›再起動して更新
- Safari単体では更新しません。Mac・iPhone の OS を更新すれば一緒に新しくなります。
Wi-Fi ルーター・家電
- ルーターメーカーのアプリか管理画面›ファームウェア更新「自動更新」があればオンに。管理画面のアドレスは本体のシールや説明書に。
- テレビ・見守りカメラなど各機器の設定›ソフトウェア更新
- 何年も更新が来ていない機器メーカーのサポートが終わっている可能性があります。買い替えも考えてください。
更新できたか、チェックする
専門家たちが公開している確認ページ(英語)を、確認したいブラウザで開きます。
emudhra.we-have-a-problem.com
| Intermediate CA | Result |
|---|---|
| EM DV TLS CA - G3B … | ✅ Did not connect |
| EM DV TLS CA - G3C … | ✅ Did not connect |
| …(全部で14行) |
- ① 表の下の「Run check」を押す
- ② ボタンの横の数字を見る
trusted 0 of 14表は全部 ✅ Did not connect(つながらなかった=安全)
trusted 7 of 14❌ Insecure が出る。更新して再起動し、もう一度
確認ページのリンクを X や LINE に貼り、アプリの中で開いて同じように確認できます。NG なら、アプリの中ではログインやカード入力をしないでください。
実際に、Chrome では 0 だったのに、ブラウザが組み込まれたパソコンアプリの中では「14 のうち 7」が NG になる例がありました(10/23 確認)。
開発ツールの更新
Node.js・Python・curl などは、ブラウザと違って自動ではブロックされません。更新するまで偽物を通してしまいます。Claude Code や Codex も Node.js の上で動いているので、確認しておきましょう。
- 1ターミナルを開く Mac:⌘ + スペース›「ターミナル」と入力して Enter Windows:スタート›「ターミナル」か「PowerShell」
- 2バージョンを調べる貼りつけて Enter。「v22.23.4」のような番号が出ます。
node -v - 3何個入っているか調べるWindows は
which -a nodewhere.exe node。2行以上出たら、Node.js が複数入っています。それぞれ更新が必要です。
番号の読み方 v22.23.4 の「真ん中の数字」を見ます
v22.23.4OK 22 系は真ん中が 23 以上v24.22.1OK 24 系は真ん中が 22 以上v26.12.1OK 26 系は真ん中が 12 以上v22.22.3NG 真ん中が 22 で、23 に届いていないv25.8.2NG 25 系は修正が出ない。24 系か 26 系へv20.x / v18.xNG サポートが終わった古い番号。24 系か 26 系へcommand not foundNode.js は入っていません。対応不要ですClaude Code も同じように claude --version で確認できます。2.1.303 以上なら OK です。
eMudhra の証明書問題の対策をしたい。このパソコンの Node.js・Python(certifi)・Homebrew・Claude Code のバージョンを確認して、対策版より古いものを一覧にして。更新する前に、何をどう更新するかを見せて。
対策版のバージョン
| ツール | これ以上なら OK | 確認コマンド |
|---|---|---|
| Node.js | 22.23.4 / 24.22.1 / 26.12.1 | node -v |
| Claude Code | 2.1.303 | claude --version |
| Python | 3.13.17 / 3.14.9 / 3.15.1 | python3 --version |
| certifi(Python) | 2026.10.19 | python3 -m pip show certifi |
| pip | 26.2.2 | python3 -m pip --version |
| Homebrew の ca-certificates | 2026-09-25_1 | brew list --versions ca-certificates |
| Docker Desktop | 4.96.2 | アプリの「About」 |
| uv | 0.13.4 | uv --version |
Node.js は 22・24・26 系だけが修正されています。25 系などそれ以外の人は、26 系か 24 系に入れ替えてください。10/21 の修正版には、遠隔操作につながる別の脆弱性の修正も入っています。
自分で更新する場合
- Homebrew で入れたもの(Node.js・Python・curl・ca-certificates)
brew update && brew upgrade - Claude Code
claude update - 公式サイトのインストーラーで Node.js を入れた人nodejs.org から LTS 版を入れ直す。
- Python の certifi(使っている環境ごとに)
python3 -m pip install -U pip certifi
which node で場所を確認できます。2つ以上入っていることもあるので、迷ったら上の文を Claude Code に頼むのが安全です。Mac に最初から入っている curl・git・python3(/usr/bin のもの)は、Apple の更新待ちです。
PHP の重大な脆弱性
2026年10月21日、PHP 公式が「重大(Critical)」として発表。ログインしていない人から、サーバーの中で好きな命令を動かされる可能性がある脆弱性が2つあります。Web で動いている PHP は、ほぼすべてが対象です。
レンタルサーバー(エックスサーバー・さくら・ロリポップ・ConoHa など)で動かしているなら、下の手順でバージョンを確認。
サーバーは運営会社の管理。自分でやることはありません。
PHP を使っていないので関係ありません。
修正版のバージョン(PHP 公式)
| 使っている系統 | これ以上なら OK |
|---|---|
| 8.5 系 | 8.5.12 |
| 8.4 系 | 8.4.27 |
| 8.3 系 | 8.3.36 |
| 8.2 系 | 8.2.35 |
| 8.1 以前(7.4・8.0 など) | 公式サポート終了。8.2 以上へ |
確認と更新のしかた
- WordPress で今のバージョンを見る管理画面›ツール›サイトヘルス›情報›サーバー「PHP バージョン」の行を見ます。
- レンタルサーバーの管理画面を見るサーバー管理画面›PHP バージョン設定サーバー会社が修正版に差し替えている途中のこともあります。各社のお知らせも確認を。
- 8.1 以前を選んでいたら、上げる先にバックアップ → 8.3 以上に切り替え → 表示が崩れていないか確認。WordPress 本体を更新しても PHP は新しくなりません。
- 制作会社に任せているサイト「PHP の 10/21 の重大な脆弱性に対応済みですか?」と聞いてみてください。
このプロジェクトで使っている PHP のバージョンを調べてほしい。Dockerfile・composer.json・CI の設定・php.ini などを見て、PHP のバージョンを指定している場所を「ファイル名・行番号・設定値」の一覧にして。そのあと php.net の 2026年10月21日のセキュリティ情報(修正版 8.5.12/8.4.27/8.3.36/8.2.35)と照らし合わせて、更新が必要な場所を整理して。調べている間はファイルを一切変更しない、本番環境の変更や更新コマンドは実行しない、対応は私が承認してから、を守ってください。
参考:茶木 孝晃さん(@ai_security_CT)の記事で紹介されていた調べ方をもとに書いています。
すぐ更新できないサーバー管理者向けの応急処置は PHP 公式のお知らせにあります。ただし公式も「完全な対策は更新だけ」としています。
ふだんから続ける 7つ
- OS とアプリは「自動アップデート」をオン今回のような修正が、知らないうちに入ります
- パスワードを使い回さないパスワード管理アプリに任せると楽です
- 二段階認証・パスキーを設定するパスワードが漏れても、ログインされにくく
- メールや SMS のリンクからログインしないブックマークか公式アプリから開く
- フリー Wi-Fi で大事な操作をしない銀行・カード・仕事のログインはスマホの回線で
- 知らないアプリやファイルを入れない公式ストアと公式サイトからだけ
- カードや個人情報の前に、アドレスを確かめるいつものサイトと1文字でも違ったら閉じる